



Специалист по кибербезопасности под псевдонимом Nightmare Eclipse обнаружил уязвимость в Windows 11, позволяющую запускать программы на заблокированном компьютере без ввода пароля. Способ получил название FastUnlock.
Как подтвердили исследователи ThreatLocker, проблема связана со встроенным экранным диктором Narrator. Через функцию восстановления учётной записи Microsoft удаётся получить доступ к системным инструментам и запускать программы.
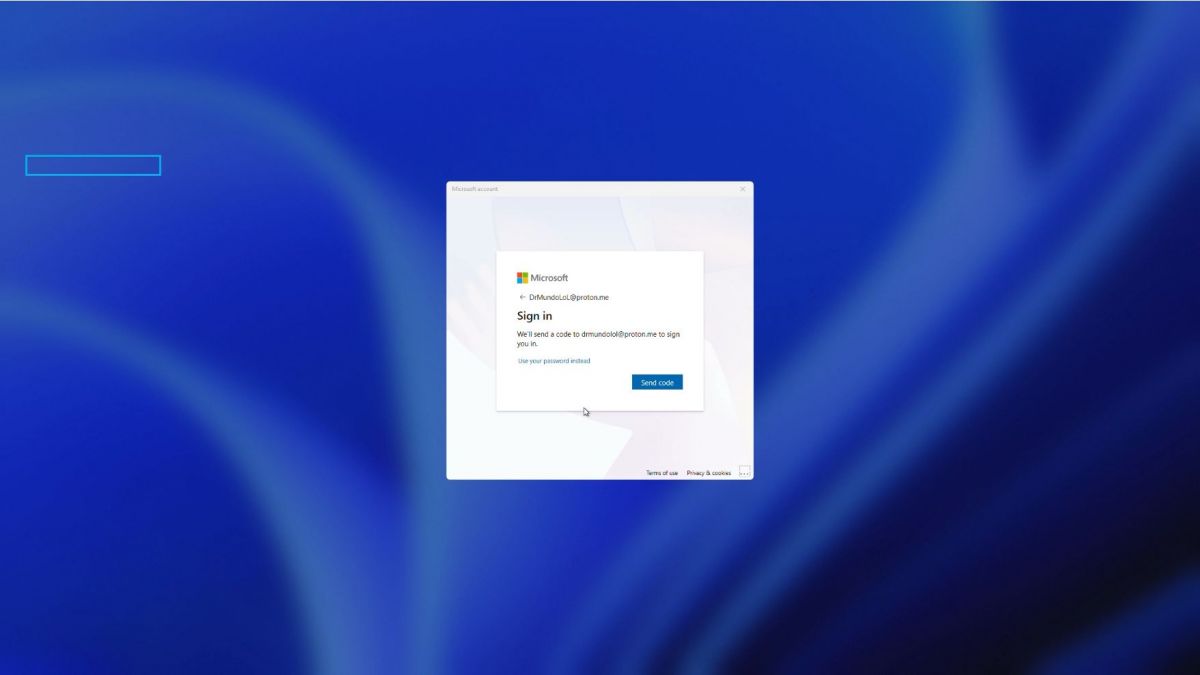
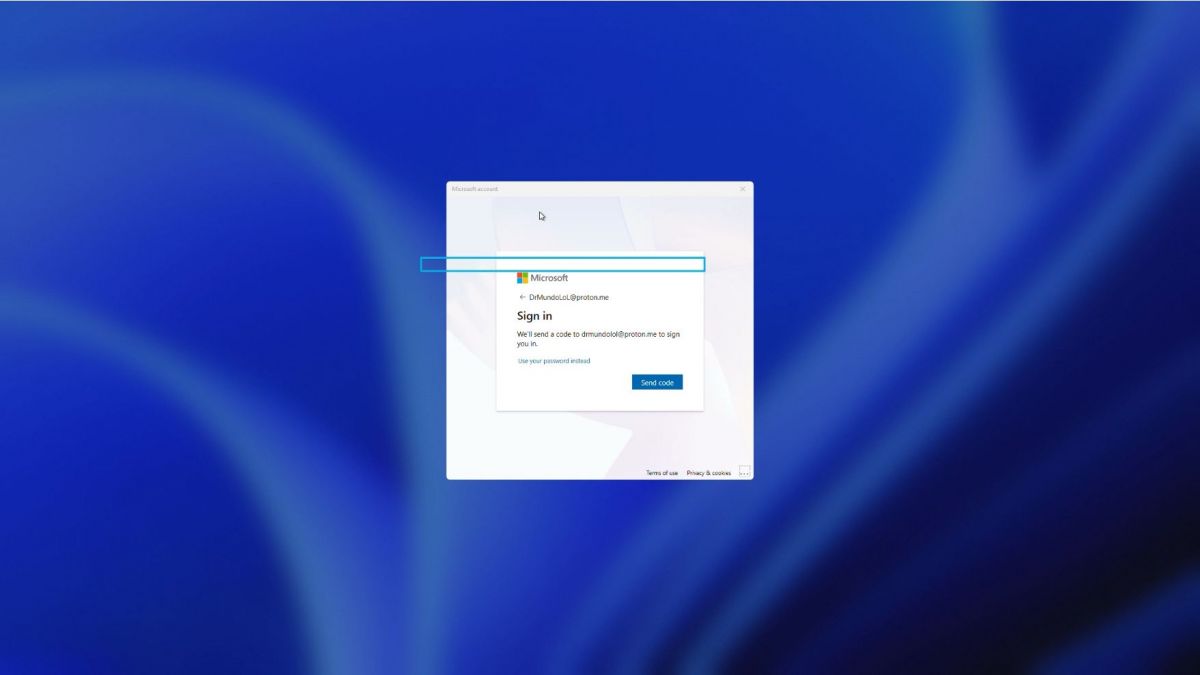
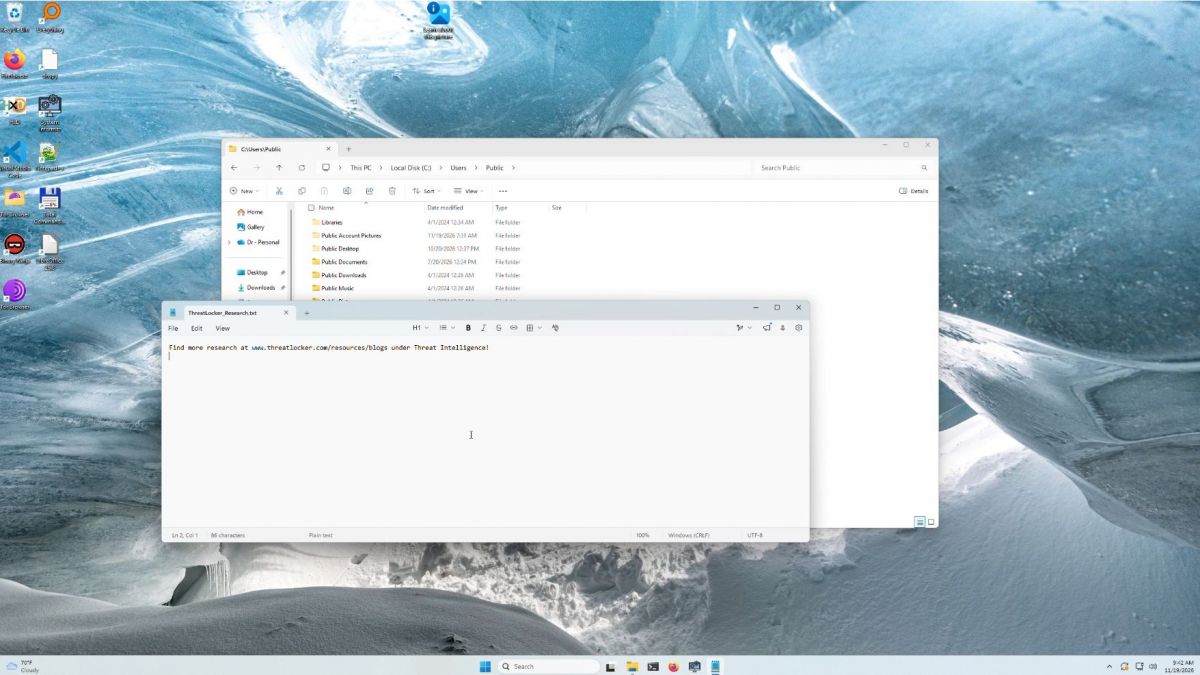
Уязвимость работает даже на компьютерах с включённым BitLocker, если накопитель уже разблокирован системой. При этом злоумышленник получает доступ только к ограниченной служебной учётной записи, а не права администратора.
Для атаки необходим физический доступ к устройству и определённая конфигурация входа в Windows.
На 20 ноября Microsoft не выпустила исправление. Подтверждённых случаев использования FastUnlock в реальных атаках пока нет.